Code
Dépôts GitHub et GitLab, fichiers, branches, pull requests et issues. L'IA lit l'existant avant que quiconque n'écrive un requirement.
Votre codebase est déjà une spec. Un PRD qui l'ignore peut sembler complet et se tromper sur votre propre produit. Kairo relie le travail produit à vos dépôts, à vos maquettes et aux canaux de votre équipe, puis sert les specs finalisées à vos agents de code via son serveur MCP.
Dépôts GitHub et GitLab, fichiers, branches, pull requests et issues. L'IA lit l'existant avant que quiconque n'écrive un requirement.
Importez vos maquettes Figma dans les documents Kairo : produit, design et IA raisonnent à partir des mêmes écrans.
Importez les documents que votre équipe a déjà rédigés : Kairo s'en sert comme contexte pour vos specs. Les connecteurs Confluence, SharePoint et Notion arrivent bientôt.
Pour ce qui s'est déjà dit ailleurs, Kairo récupère le contexte de vos conversations Slack.
 GitHub
 GitLab
 Figma
 Slack
 Confluence Bientôt
 SharePoint Bientôt
 Notion Bientôt
 Teams Bientôt
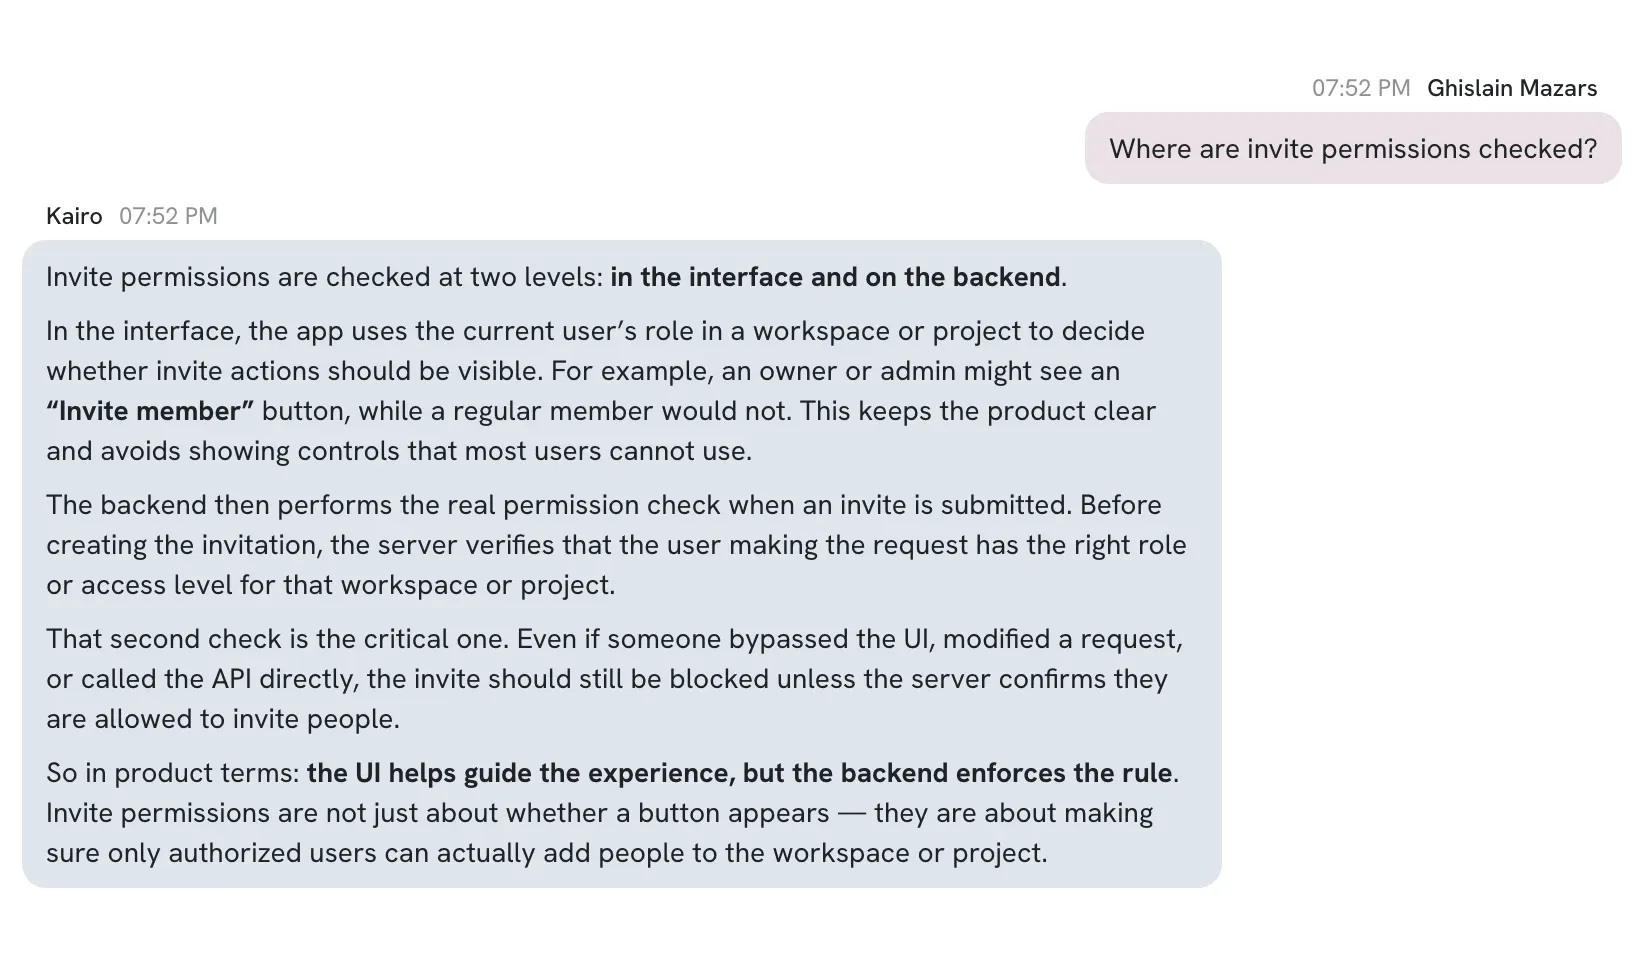
Une fois un dépôt connecté, product owners, product managers et experts métier obtiennent en quelques secondes des réponses de niveau ingénieur : ce qui existe, ce qu'un changement toucherait, quelles contraintes s'appliquent. Sans avoir à interrompre un ingénieur dans son travail.
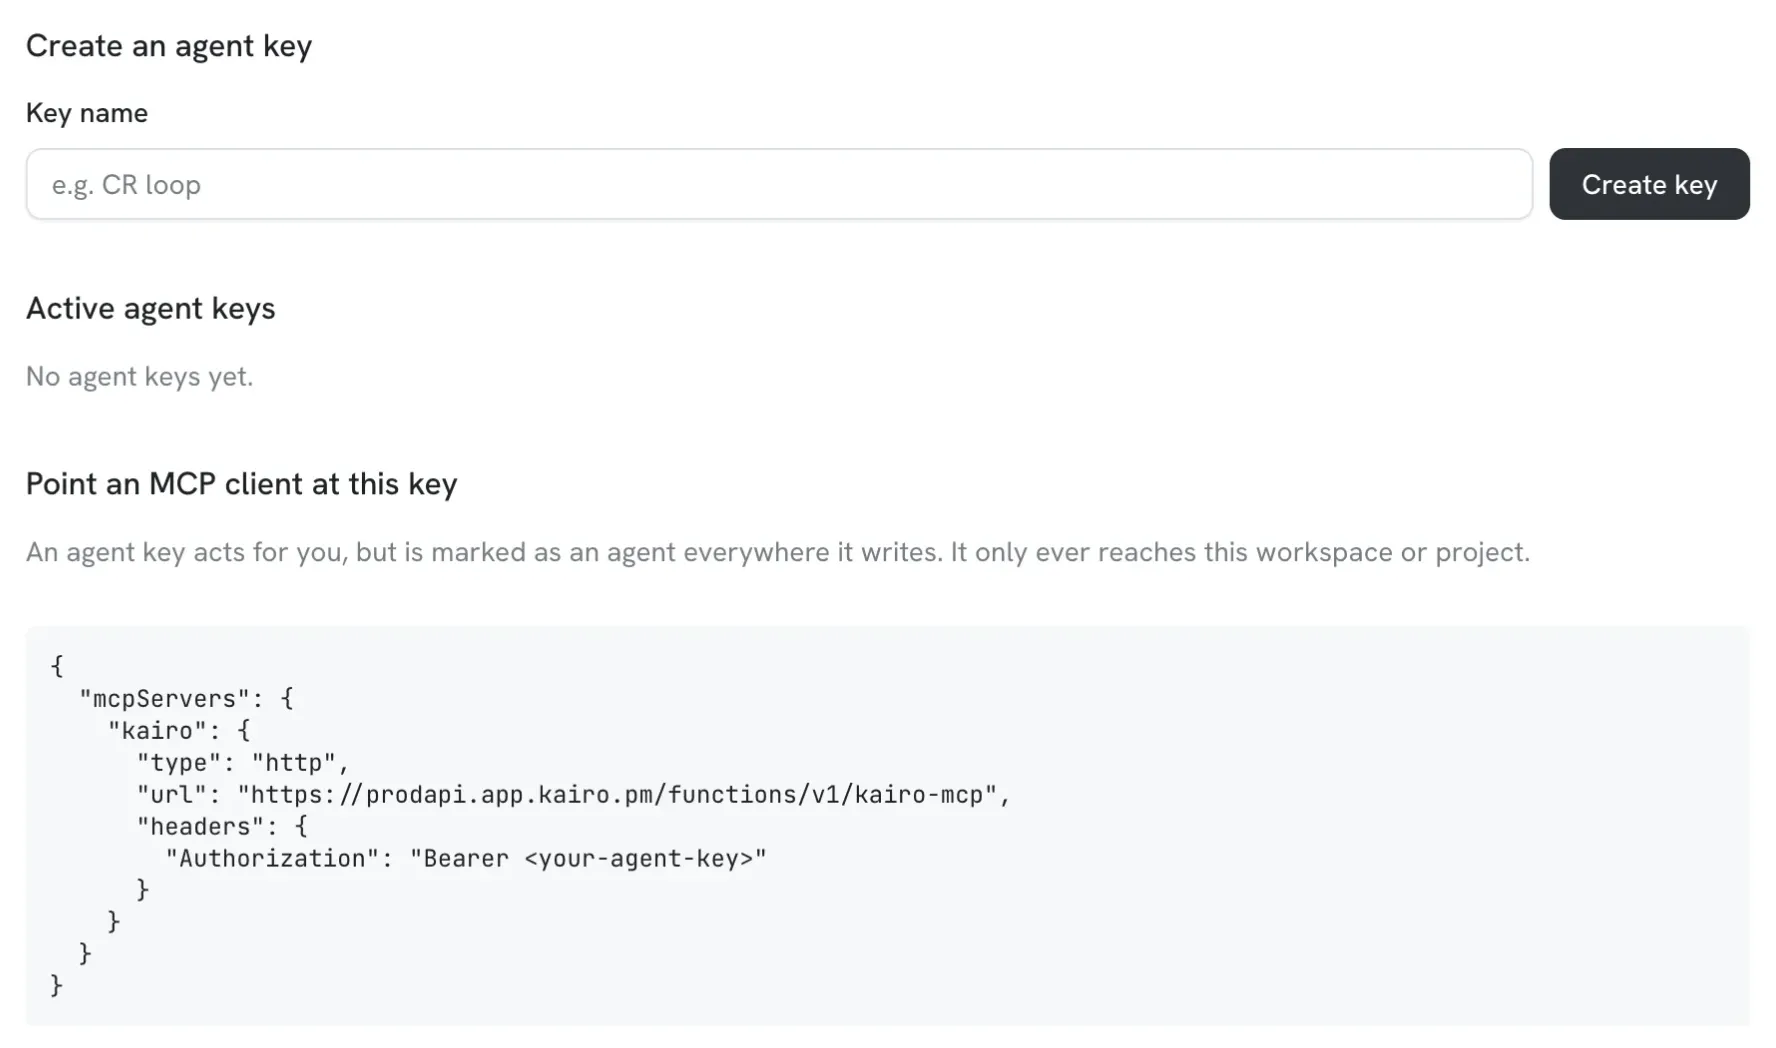
Le serveur MCP est la voie principale pour sortir les specs de Kairo. Les agents de code lisent directement la change request : sa définition, son plan et ses documents liés. Plus personne ne copie-colle de prompts.
Vos agents changeront. Vos décisions ne doivent pas y rester enfermées.
Connecter votre code et vos outils pose une question : qui peut voir quoi ? Kairo se connecte via OAuth sécurisé et des comptes de service : l'accès appartient à l'équipe, pas aux identifiants d'une seule personne, et suit des règles claires pour les humains comme pour l'IA.
Chaque projet a ses propres documents, chats, change requests, skills et équipe IA. Propriétaires et administrateurs gèrent les membres, les rôles et les intégrations.
Chacun n'accède qu'aux projets, documents et chats dont il est membre. La même règle s'applique aux assistants IA.
Les assistants IA n'agissent qu'avec le contexte, les outils et les permissions accordés à chaque tour. Leurs modifications arrivent sous forme de suggestions que votre équipe accepte ou refuse.
Conçu et hébergé en Europe, avec un traitement des données conforme au RGPD. Vos données ne servent jamais à entraîner un modèle d'IA, ni le nôtre ni celui d'un tiers.
Rejoignez le pilote et découvrez à quoi ressemblent vos specs quand elles connaissent votre codebase.